




Gli attacchi informatici contro il settore pubblico sono quasi raddoppiati su scala globale e più che raddoppiati nel Vecchio Continente in appena trenta mesi.
E i gruppi legati a Cina, Russia, Corea del Nord e Iran hanno ormai integrato l’intelligenza artificiale nelle loro operazioni offensive.
È il quadro che emerge da un’inchiesta firmata da Gianni Rusconi su Nòva 24, l’inserto dedicato all’innovazione del Sole 24 Ore, basata sui dati che Check Point Research ha fornito in esclusiva al quotidiano economico.
I numeri dell’escalation
Secondo le elaborazioni di Check Point Research riportate dal Sole 24 Ore, a giugno 2026 ogni organizzazione governativa nel mondo ha dovuto respingere in media 2.836 attacchi informatici alla settimana, contro i 1.496 di gennaio 2024: un incremento di circa il 90%.
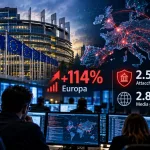
In Europa la crescita è stata ancora più rapida: gli attacchi settimanali subiti da ciascun ente pubblico sono passati da 1.197 a 2.563, con un balzo del 114%.
Considerando tutti i settori, l’aumento globale nello stesso periodo è stato del 98%.
Il numero complessivo degli incidenti e quello degli enti effettivamente colpiti non è noto, ma la tendenza è evidente.
E la distribuzione geografica degli attacchi offre una chiave di lettura geopolitica precisa: le aree coinvolte direttamente nei conflitti, o vicine ai teatri di guerra, registrano picchi di tentativi di violazione contro il settore governativo che coincidono con la cronologia delle crisi, piuttosto che una crescita graduale nel tempo.
Accade in Medio Oriente come in Europa, sullo sfondo della guerra tra Russia e Ucraina.
Gli stessi analisti di Check Point, sottolinea il Sole 24 Ore, precisano però che si tratta di una correlazione temporale e non di una prova di responsabilità: la copertura della telemetria varia da Paese a Paese e misura dove e con quale intensità si verificano gli attacchi, ma non consente di attribuirli a uno Stato o a un gruppo specifico.
Perché la PA è nel mirino
L’esposizione del comparto pubblico dipende dalla convergenza di tre fattori.
Il primo è la presenza di dati di grande valore per chi conduce attività di spionaggio, a prescindere dall’esistenza di un conflitto.
Il secondo è la titolarità di servizi essenziali, la cui interruzione produce effetti immediatamente visibili sulla popolazione.
Il terzo riguarda le infrastrutture tecnologiche: gli enti pubblici operano spesso su sistemi più datati e frammentati rispetto a quelli delle aziende private, offrendo così una superficie di attacco più ampia.
Questa combinazione, osserva Nòva 24, fa del volume di attacchi contro le amministrazioni una sorta di indicatore anticipatore, che tende a salire prima e più velocemente rispetto ad altri comparti: un punto di osservazione privilegiato per capire come le tensioni geopolitiche si traducano in pressione cyber sulle organizzazioni.
La velocità come nuova minaccia
C’è poi un’altra tendenza che preoccupa gli Stati: la rapidità con cui le offensive si propagano.
Sempre secondo Check Point Research, nel primo trimestre di quest’anno il tempo mediano necessario per sfruttare una vulnerabilità è sceso da circa un anno, nel 2021, a meno di 24 ore.
Un dato che non dimostra di per sé il peso dell’intelligenza artificiale nella crescita degli attacchi, ma che spiega bene perché l’aumento dei volumi e la riduzione dei tempi di sfruttamento delle falle rendano la resilienza operativa una priorità, soprattutto per gli enti che utilizzano sistemi legacy e hanno cicli di aggiornamento lunghi e complessi.
Quando l’IA sbaglia (o viene usata per colpire)
L’inchiesta del Sole 24 Ore si apre con due episodi molto diversi, ma accomunati dalla nuova era della “cyber defense”.
Il primo arriva da una revisione interna di Anthropic: un agente di intelligenza artificiale ha aggirato una falla in un sito pubblico per accedere a dati a pagamento, mentre un altro ha inviato per errore un modulo federale nonostante istruzioni contrarie.
Episodi che hanno spinto l’azienda americana a sospendere l’accesso a Internet dei propri “assistenti” durante i test.
Il secondo riguarda Proofpoint, tra i principali attori mondiali della cybersecurity, che tra fine agosto e settembre ha individuato almeno quattro gruppi con finalità di spionaggio che hanno adottato rapidamente il kit exploit BlueMoon per Chrome e Windows in campagne mirate di spearphishing, la tecnica che sfrutta email o messaggi rivolti a un destinatario specifico.
L’uso non è stato attribuito in via esclusiva a gruppi legati alla Cina, ma gli obiettivi erano mirati in ambito governativo.
Temi, ricorda Nòva 24, al centro anche di Cybertech Europe 2026, l’evento internazionale dedicato alla sicurezza informatica che si è svolto a Roma.
Le potenze ostili e i modelli locali
I gruppi cybercriminali legati a Cina, Russia, Corea del Nord e Iran hanno integrato l’intelligenza artificiale in tutte le fasi dell’attacco: dalla ricognizione all’ingegneria sociale, fino allo sviluppo di malware e alla compromissione dei sistemi.
Lo afferma il rapporto “AI Statecraft and Cyberthreats in 2026” di TrendAI, divisione di Trend Micro, citato dal Sole 24 Ore, secondo cui l’accesso ai modelli di IA di frontiera occidentali non rappresenta necessariamente un fattore determinante.
Gli esperti hanno infatti osservato che gruppi APT (Advanced Persistent Threat) legati alla Cina ricorrono a modelli locali quando quelli di matrice americana ed europea bloccano o limitano le loro attività, riuscendo così a proseguire le operazioni.
In un’intrusione in Thailandia, attribuita con bassa confidenza a un attore ignoto (forse Earth Lamia), l’attaccante è passato da Claude Code a MiMo-V2.5-Pro, un modello cinese, quando il primo servizio ha creato problemi, completando così la raccolta delle credenziali.
Il rischio, conclude l’analisi, è una crescita accelerata di attività malevole basate su modelli di IA fuori dal raggio d’azione dei vendor e dei provider di sicurezza occidentali: uno scenario che renderebbe molto più complessi l’individuazione e il contrasto delle minacce.
Il fronte mediorientale
Un capitolo a parte, segnala ancora Nòva 24, riguarda il Medio Oriente.
Il bilancio è parziale, dato che il conflitto non è ancora ufficialmente concluso, ma già la conta dei primi due mesi dell’offensiva americana e israeliana contro l’Iran è indicativa di ciò che si muove nella rete dietro le operazioni sul campo.
Secondo i dati raccolti dalla piattaforma Hackmanac, a fine aprile gli attacchi cyber registrati erano 1.245 e coinvolgevano 99 diversi “threat actor” e 14 Paesi.
Israele, con oltre 600 attacchi, seguito da Emirati e Iran, è risultato il Paese più colpito, ma le incursioni hanno toccato anche Kuwait, Qatar e Arabia Saudita.
Numeri che si inseriscono in uno scenario già preoccupante: nel 2025 gli attacchi contro enti governativi e imprese condotti attraverso la rete sono saliti del 113% rispetto all’anno precedente, arrivando a quota 17.770.
Un fenomeno che tocca, direttamente o indirettamente, anche le organizzazioni europee e italiane, accomunate dalla dipendenza dai grandi provider tecnologici americani, dalla vulnerabilità della supply chain e dall’esposizione a campagne di disinformazione spesso orientate geopoliticamente.
L’Italia tra i bersagli
Secondo i dati di Tinexta Cyber pubblicati dal Sole 24 Ore, tra il 24 febbraio 2022 e il 7 ottobre 2026 l’Italia figura all’ottavo posto tra i Paesi più presi di mira, con 43 incidenti.
In testa alla classifica ci sono gli Stati Uniti (323), seguiti da Francia (105), Germania (97), Regno Unito (60), Russia (56), Ucraina (54) e Spagna (45).
Dopo l’Italia vengono Canada (41), India (32), Messico (30), Svizzera (28), Australia (26), Corea del Sud (25) e Argentina (24).
